Domain dmss.de kaufen?
Wir ziehen mit dem Projekt
dmss.de um.
Sind Sie am Kauf der Domain
dmss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dmss.de kaufen?
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
Was sind die wichtigsten Schritte, um einen effektiven Penetrationstest durchzuführen und Sicherheitslücken in einem System aufzudecken?
1. Identifizierung von Zielen und Angriffspunkten. 2. Durchführung von Schwachstellenanalysen und Penetrationstests. 3. Dokumentation und Berichterstattung über gefundene Sicherheitslücken. **

Ähnliche Suchbegriffe für Penetrationstest
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
HPE Networking IMC Branch Intelligent Management System Software Module Add 50-n...Networking IMC Branch Intelligent Management System Software Module Add 50-node License E-LTUZusätzliche 50-Knoten-E-Lizenz für HPE IMC Branch Intelligent Management SystemBasisElectronic License Delivery (ELD)50 Lizenz(en)3554,98 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
Garmin Approach CT10 GPS Tracking- und Analyse-SystemGarmin Approach CT10 ist ein automatisches Golfschlag-Analyse-System mit dem Sie Ihr Golfspiel analysieren und verbessern können. Mit den Sensoren, die ganz einfach auf dem Griff des Schlägers befestigt werden, kann eine komplette Golfrunde aufgezeichnet und analysiert werden. Alle Schläge vom Drive über Chip und Pitch bis hin zum Putt werden erfasst. Inhalt Komplett-Set: 14 Sensoren Schnellanleitung Features Installierter Sensor speichert automatisch jeden Schlag auf allen Schlägern - sogar Putts und Chip-SchlägeWird mit kompatiblen Garmin-Golfuhren gekoppelt, um jeden Schlag automatisch zu speichern, darunter die Standorte der Schläge, die Schlagweite und den genutzten Schlägertyp, ohne dass zusätzliche Schritte erforderlich sindErfasst Daten von allen Schlägen und Schlägern, um Strokes Gained Analysen im Stil der PGA für PROs vorzunehmenStatistiken für jeden Schläger, an dem ein Sensor befestigt ist, werden auf der kompatiblen Garmin-Golfuhr angezeigt, nachdem der Schläger aus der Tasche geholt wurdeAnzeige der gewöhnlichen Schlagweite für jeden Schläger und von Statistiken, wie genau das Fairway oder Grün getroffen wirdDank der Funktion zum automatischen Ein- und Ausschalten hält die Batterie bis zu 4 Jahre Abmessungen, Gewicht und Leistung Größe (ohne Schraube): 27 x 13 mm Gewicht (1 Sensor): 9 g Batterie: Auswechselbare CR2032-Batterien (im Lieferumfang enthalten) Akkulaufzeit: Bis zu 4 Jahre Wasserdichtigkeit: IPX7 Zusätzliches Kopplung mit kompatibler Garmin-Uhr: Ja; Hier finden Sie eine Liste der kompatiblen Geräte Kompatibel mit Garmin Golf-App: Ja; Hier finden Sie die App zum Herunterladen Garmin Approach® CT10 - und die kostenlose Garmin Golf App: Kenne deine Golfschläger Angaben zum Hersteller: Garmin Ltd. 1200 E. 151st St, Olathe, KS 66062, USA Verantwortlich in der EU: Garmin Ltd. Unit 5, The Quadrant, Abingdon Science Park, Abingdon, OX14 5QP249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
-
Wie kann ein Penetrationstest effektiv zur Identifizierung von Sicherheitslücken in einem Computersystem eingesetzt werden?
Ein Penetrationstest simuliert Angriffe auf das Computersystem, um Schwachstellen aufzudecken. Durch gezielte Tests können potenzielle Sicherheitslücken identifiziert und behoben werden. Die Ergebnisse des Tests ermöglichen es, die Sicherheit des Systems zu verbessern und vor möglichen Angriffen zu schützen. **
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
Was sind die wichtigsten Schritte, um einen effektiven und umfassenden Penetrationstest für ein Unternehmensnetzwerk durchzuführen?
1. Identifizierung der Ziele und Anforderungen des Tests. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Berichterstellung mit klaren Empfehlungen zur Behebung der identifizierten Schwachstellen. **
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
HPE Networking IMC Branch Intelligent Management System Software Module with 50-...Networking IMC Branch Intelligent Management System Software Module with 50-node License E-LTUDie HPE IMC Branch Intelligent Management System (BIMS) Software ist ein optionales Modul von Intelligent Management Center (IMC), das für die Remoteverwaltung der Netzwerkinfrastruktur mithilfe des TR-069-Protokolls entwickelt wurde. Die IMC BIM-Software kann eine große Anzahl von Zweigstellen-Netzwerkkomponenten verwalten, ohne den Einschränkungen der herkömmlichen Verwaltungsmethoden für Remote-Netzwerke wie z. B. Telnet, SSH, SNMP oder Web-Remote-Anmeldung zu unterliegen. Zweigstellen-Netzwerkgeräte können per Remote-Zugriff bereitgestellt, konfiguriert und gewartet werden. IMC BIMS macht die Verwaltung von Remote-Netzwerken noch einfacher und senkt die Betriebskosten der Netzwerkverwaltung.Neue Funktionen – Zusatzinformationen:Umfangreiche Konfigurationsverwaltung.Flexibel, mit erweiterten ...3983,70 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
-
Was sind die wichtigsten Schritte, um einen effektiven Penetrationstest durchzuführen und Sicherheitslücken in einem System aufzudecken?
1. Identifizierung von Zielen und Angriffspunkten. 2. Durchführung von Schwachstellenanalysen und Penetrationstests. 3. Dokumentation und Berichterstattung über gefundene Sicherheitslücken. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
Ähnliche Suchbegriffe für Penetrationstest
-
HPE Networking IMC Branch Intelligent Management System Software Module Add 50-n...Networking IMC Branch Intelligent Management System Software Module Add 50-node License E-LTUZusätzliche 50-Knoten-E-Lizenz für HPE IMC Branch Intelligent Management SystemBasisElectronic License Delivery (ELD)50 Lizenz(en)3554,98 €*Versand: 8,93 €Sichere Weiterleitung zum Anbieter
-
Garmin Approach CT10 GPS Tracking- und Analyse-SystemGarmin Approach CT10 ist ein automatisches Golfschlag-Analyse-System mit dem Sie Ihr Golfspiel analysieren und verbessern können. Mit den Sensoren, die ganz einfach auf dem Griff des Schlägers befestigt werden, kann eine komplette Golfrunde aufgezeichnet und analysiert werden. Alle Schläge vom Drive über Chip und Pitch bis hin zum Putt werden erfasst. Inhalt Komplett-Set: 14 Sensoren Schnellanleitung Features Installierter Sensor speichert automatisch jeden Schlag auf allen Schlägern - sogar Putts und Chip-SchlägeWird mit kompatiblen Garmin-Golfuhren gekoppelt, um jeden Schlag automatisch zu speichern, darunter die Standorte der Schläge, die Schlagweite und den genutzten Schlägertyp, ohne dass zusätzliche Schritte erforderlich sindErfasst Daten von allen Schlägen und Schlägern, um Strokes Gained Analysen im Stil der PGA für PROs vorzunehmenStatistiken für jeden Schläger, an dem ein Sensor befestigt ist, werden auf der kompatiblen Garmin-Golfuhr angezeigt, nachdem der Schläger aus der Tasche geholt wurdeAnzeige der gewöhnlichen Schlagweite für jeden Schläger und von Statistiken, wie genau das Fairway oder Grün getroffen wirdDank der Funktion zum automatischen Ein- und Ausschalten hält die Batterie bis zu 4 Jahre Abmessungen, Gewicht und Leistung Größe (ohne Schraube): 27 x 13 mm Gewicht (1 Sensor): 9 g Batterie: Auswechselbare CR2032-Batterien (im Lieferumfang enthalten) Akkulaufzeit: Bis zu 4 Jahre Wasserdichtigkeit: IPX7 Zusätzliches Kopplung mit kompatibler Garmin-Uhr: Ja; Hier finden Sie eine Liste der kompatiblen Geräte Kompatibel mit Garmin Golf-App: Ja; Hier finden Sie die App zum Herunterladen Garmin Approach® CT10 - und die kostenlose Garmin Golf App: Kenne deine Golfschläger Angaben zum Hersteller: Garmin Ltd. 1200 E. 151st St, Olathe, KS 66062, USA Verantwortlich in der EU: Garmin Ltd. Unit 5, The Quadrant, Abingdon Science Park, Abingdon, OX14 5QP249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
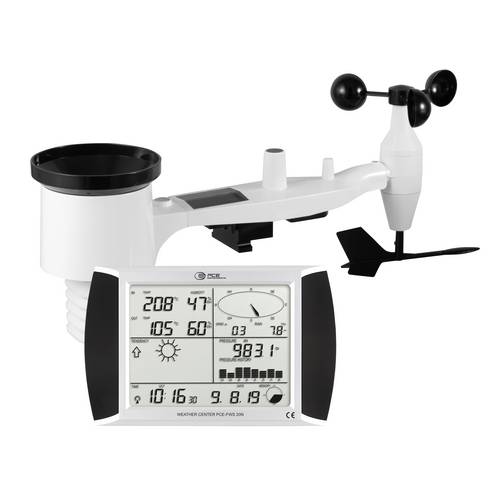
PCE Instruments Wetterstation PCE-FWS 20N |1 Touchscreen Display |Solarmodul |Vorhersage |Analyse Software |Funk uvm.Diese Funkwetterstation ist ein wahres Multitalent, das kaum Wünsche offen lässt. Ob zu Hause oder im Büro, die Funkwetterstation wird den Bediener, durch Ihre Vielseitigkeit, begeistern. Diese Wetterstation erlaubt die genaue Erfassung von Windrichtung, Windstärke, Temperatur, relativer Feuchte und Regenmenge. Dieses ist nur eine kleine Auswahl der Möglichkeiten die diese Wetterstation bietet. Zusätzlich hat der Bediener die Möglichkeit verschiedenste Alarmfunktionen an der Funkwetterstation zu aktivieren (Windgeschwindigkeit, Luftdruck, ...). Mit Hilfe der, auf der Wetterstation angezeigten Werte, kann der Anwender u.a. entscheiden, welche Kleidung angemessen ist, oder ob der Garten gegossen werden muss und vieles mehr. Die Wetterdaten werden bis zu 100 Meter per Funksignal an die Hauptstation gesendet. Die Funkwetterstation ist mit der neusten Technologie in der Wetter-Analyse ausgestattet. Die Stromversorgung des Transmitters erfolgt durch ein Solarmodul und den Batterien. Mit dem neu entwickelten Touchscreen Display können die Wetterdaten kinderleicht direkt von der Funkwetterstation durch einfaches Antippen am Display abgerufen werden. Mit der USB-Schnittstelle und dem mitgelieferten USB-Kabel können die Wetterdaten direkt von der Funk-Wetterstation zu einem PC oder Laptop übertragen werden. Diese Daten sind alle mit einem Zeit-/ Datumsstempel versehen um diese auch nach einem längeren Zeitraum zuordnen zu können. Hier können die Wetterdaten unbegrenzt gespeicher147,20 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Werner, Wolfgang: Qualitative Anorganische AnalyseQualitative Anorganische Analyse , Erfolgreich durchs Erstsemesterpraktikum Seit Jahrzehnten ist der "Werner" ständiger Begleiter tausender Studierender, die sich in einem ihrer ersten Laborpraktika mit der Qualitativen Analyse beschäftigen. Dabei kommen auch der Arzneibuchbezug und pharmazeutisch relevante Aspekte ausgewählter Anorganika nicht zu kurz. Mit dem "Werner" trainieren und üben Sie grundlegende Arbeitstechniken im Labor und lernen chemische Grundprinzipien, Reaktionstypen und Gesetzmäßigkeiten am Beispiel ausgewählter Identitätsreaktionen kennen. Nebenbei schärfen Sie den Blick für die unterschiedlichsten Eigenschaften anorganischer Arznei-, Hilfs- und Schadstoffe. Sie erfahren dank praxiserprobter Hinweise und Vorgehensweisen, wie Sie ganz unterschiedliche Kationen und Anionen sicher identifizieren und systematisch trennen können. Auch der Umgang mit schwerlöslichen Substanzen und Störionen und die systematische Analyse auch komplex zusammengesetzter Stoffgemische werden aufgezeigt. Mit Hilfe zahlreicher Tabellen behalten Sie bei allen Arbeitsgängen den Überblick. , Kupplungszüge > Sport-Getriebe , Auflage: überarbeitete Auflage, Erscheinungsjahr: 20240701, Produktform: Kartoniert, Autoren: Werner, Wolfgang, Redaktion: Prinz, Helge, Edition: NED, Auflage: 24006, Auflage/Ausgabe: überarbeitete Auflage, Seitenzahl/Blattzahl: 348, Keyword: Analyse; Chemie; Für Studium und Fortbildung; Pharmazie; Qualitative anorganische, Fachschema: Analyse (chemisch, physikalisch)~Schnellanalyse~Spurenanalyse~Thermoanalyse~Chemie~Anorganische Chemie~Chemie (anorganisch), Fachkategorie: Anorganische Chemie, Warengruppe: HC/Anorganische Chemie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 352 Blätter, Länge: 238, Breite: 172, Höhe: 20, Gewicht: 680, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
-
Wie kann ein Penetrationstest effektiv zur Identifizierung von Sicherheitslücken in einem Computersystem eingesetzt werden?
Ein Penetrationstest simuliert Angriffe auf das Computersystem, um Schwachstellen aufzudecken. Durch gezielte Tests können potenzielle Sicherheitslücken identifiziert und behoben werden. Die Ergebnisse des Tests ermöglichen es, die Sicherheit des Systems zu verbessern und vor möglichen Angriffen zu schützen. **
-
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
-
Was sind die wichtigsten Schritte, um einen effektiven und umfassenden Penetrationstest für ein Unternehmensnetzwerk durchzuführen?
1. Identifizierung der Ziele und Anforderungen des Tests. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Berichterstellung mit klaren Empfehlungen zur Behebung der identifizierten Schwachstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.